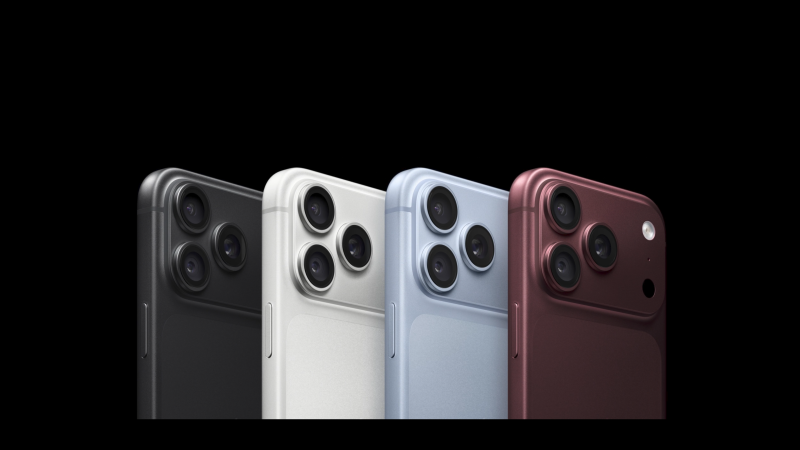
Apple a publié le 15 septembre 2026 un article technique détaillant Apple Reference Image, la fonction d’authenticité photo annoncée avec les iPhone 18 Pro et 18 Pro Max le 9 septembre. Le principe : au lieu de certifier a posteriori qu’une image n’a pas été trafiquée, la marque californienne signe les pixels au moment même de la capture.
Une signature au moment de la prise de vue
Concrètement, le capteur redémarre en mode référence sécurisé : il signe cryptographiquement les données de pixels immédiatement après la capture, et son firmware ne peut plus les modifier ensuite. Cette approche empêche l’injection de pixels usurpés sur le bus du capteur, un point sur lequel Apple insiste : les systèmes qui signent en fin de chaîne logicielle restent vulnérables à une compromission avant la signature.
Le résultat est un « négatif numérique » stocké en DNG sur l’appareil, contenant les pixels, les métadonnées du capteur et deux horodatages signés. L’appareil récupère en moyenne toutes les 15 minutes un jeton RFC 3161 comme borne basse, puis en demande un second après la prise de vue comme borne haute. Le développement de l’image (dématriçage, tone mapping, compression) se fait dans Private Cloud Compute, dont les builds de production sont enregistrés dans un journal de transparence en ajout seul. L’image finale reçoit une signature composite post-quantique hybride MLDSA87-RSA-3072-PSS-SHA512, qu’Apple présente comme une première dans le domaine de la provenance d’image.
La chaîne de confiance remonte à l’usine : chaque capteur génère sa propre paire de clés ECDSA P-256, le Secure Enclave génère une clé attestée, et une troisième autorité lie les deux dans un manifeste. Private Cloud Compute vérifie que capteur et Secure Enclave appartiennent au même iPhone. Un système de révocation permet aussi d’invalider une photo précise ou toutes celles d’un capteur, à partir d’un score de confiance calculé par un réseau de neurones.
Apple cible le standard C2PA et Android
Apple attaque frontalement l’alternative dominante. Le standard C2PA, qui signe les métadonnées de provenance après la capture et certifie l’historique des modifications à partir de ce point, serait vulnérable à une compromission à n’importe quel maillon de la chaîne d’édition, sans que le spectateur puisse le détecter, et exposerait le photographe en liant l’image à un appareil ou à une personne. La fonction évite, elle, tout identifiant public du photographe et empêche de relier publiquement deux photos au même appareil.
Google a introduit la photographie vérifiée avec la série Pixel 10 via le C2PA, puis l’a étendue aux Pixel 11, dont toutes les caméras peuvent signer une photo. Reference Image se limite au capteur principal des iPhone 18 Pro : les clichés pris à l’ultra grand-angle ou au téléobjectif n’y ont pas droit. Un chercheur en sécurité a montré que le C2PA pouvait être falsifié.
Pas de capture dans l’UE au lancement
Les images de référence se consultent dans l’application Photos, aux côtés de l’image principale, et des API dans iOS, iPadOS et macOS 27 permettront à des applications tierces de les afficher. En complément, Apple ajoutera via une mise à jour logicielle la prise en charge du standard SynthID pour identifier les images générées ou modifiées par IA.
Reste une restriction majeure pour les acheteurs européens : la capture Reference Image ne sera pas disponible au lancement sur les iPhone 18 Pro dans l’Union européenne, ni du tout en Chine pour raisons réglementaires. Les utilisateurs d’iOS 27, iPadOS 27 et macOS 27 pourront en revanche développer et consulter les images de référence.
Voir les commentaires (0)